Securitatea AI și conformitatea în UE: AI Act și GDPR pentru firme
Ghid practic pentru firmele care folosesc AI în UE: încadrare, transparență, GDPR, permisiuni, evaluare și gestionarea incidentelor.
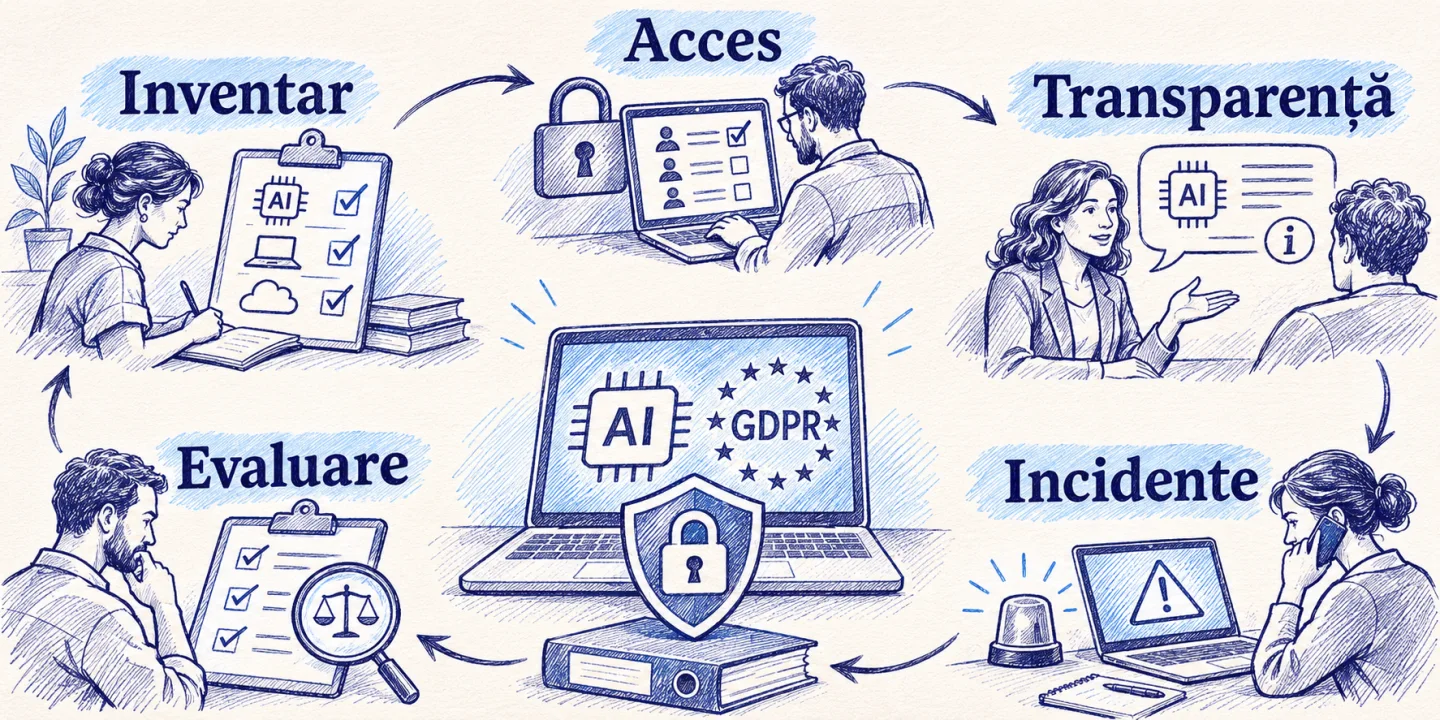
Securitatea AI reduce riscul ca un sistem să expună date, să ofere răspunsuri necontrolate sau să declanșeze acțiuni nedorite. Conformitatea în Uniunea Europeană cere și analiza scopului, a rolului organizației și a datelor prelucrate. AI Act și GDPR pot fi relevante simultan, iar obligațiile diferă după utilizare. Începe cu o fișă a sistemului, verifică încadrarea juridică și transformă riscurile concrete în controale pe care le poți demonstra.
Un chatbot cu informații publice și un instrument folosit pentru evaluarea candidaților pot folosi aceeași familie de modele. Consecințele sunt diferite. Primul poate îndruma greșit un vizitator, al doilea poate schimba accesul unei persoane la un loc de muncă. Analiza pleacă de la funcția implementată și de la efectele sale, inclusiv când angajații folosesc un produs cumpărat de la altcineva.
Cum se aplică AI Act unui proiect de firmă?
Identifică scopul declarat și scopul real. Un instrument descris ca „asistent administrativ” poate doar să transcrie note sau poate ordona candidații în funcție de o evaluare. Aceste utilizări trebuie documentate separat. Notează cine îl folosește, în ce sistem se vede rezultatul, ce decizie poate influența și ce persoane sunt afectate. Citește textul aplicabil și orientările Comisiei pentru cazul concret înainte de lansare. Regulamentul (UE) 2024/1689
Clarifică rolul firmei. În terminologia AI Act, un furnizor și un implementator au responsabilități distincte. O companie care folosește sub autoritatea sa un sistem al altui furnizor poate avea rol de implementator. O companie care dezvoltă sau comandă dezvoltarea și pune un sistem în funcțiune sub propriul nume poate fi furnizor, dacă sunt îndeplinite condițiile definiției. Modificările substanțiale și schimbarea scopului pot schimba rolul în anumite situații. Eticheta folosită într-o ofertă comercială nu stabilește singură încadrarea.
Separă categoriile juridice de severitatea internă. Verifică practicile interzise, cazurile potențial încadrate la risc ridicat și obligațiile de transparență. O firmă poate impune controale interne stricte și unui sistem care nu intră într-o categorie de risc ridicat. Un asistent conectat la documente comerciale are un risc de acces și de divulgare ce merită tratat în arhitectură indiferent de eticheta juridică.
Ce termene trebuie urmărite în UE?
La data redactării, Comisia Europeană indică 2 august 2026 pentru aplicarea obligațiilor de transparență din articolul 50, cu nuanțele și condițiile din text și din orientări. Calendarul actualizat prin Regulamentul (UE) 2026/1744 — Digital Omnibus privind AI indică 2 decembrie 2027 pentru regulile aferente anumitor utilizări cu risc ridicat din Anexa III și 2 august 2028 pentru sistemele vizate integrate în produse reglementate. Verifică termenele și eventualele dispoziții tranzitorii înaintea deciziei de lansare. Calendarul AI Act publicat de Comisia Europeană
Transparența cere o verificare punctuală. Pentru sisteme destinate interacțiunii directe cu persoane, articolul 50 include condiții privind informarea asupra interacțiunii cu AI, inclusiv o excepție când acest lucru este evident în circumstanțele prevăzute. Există cerințe distincte pentru marcarea anumitor ieșiri generate și pentru divulgare în anumite utilizări. Un mesaj scurt la începutul chatului poate fi util, dar nu acoperă automat toate situațiile în care sunt generate sau publicate materiale. Orientările Comisiei privind articolul 50
Pentru alfabetizarea în materie de AI, verifică articolul 4 în forma aplicabilă organizației. O abordare practică este să instruiești echipa în funcție de sarcină. Operatorii ar trebui să știe cum verifică o ieșire și cum raportează o problemă. Responsabilii tehnici ar trebui să cunoască accesul, limitele și oprirea fluxului. Păstrează evidența exercițiilor relevante și actualizeaz-o la schimbări de scop sau instrument.
Cum se suprapun AI Act și GDPR?
GDPR se analizează când există prelucrare de date cu caracter personal. Verifică scopurile, temeiul, nevoia fiecărui câmp și cât timp se păstrează. Află cine este operator sau persoană împuternicită în funcție de activitatea concretă și ce dispoziții sunt necesare pentru furnizori. Verifică și locațiile, accesul din alte țări și condițiile aplicabile transferurilor, după caz. O opțiune de găzduire UE rezolvă doar o parte dintre întrebări dacă există acces sau subcontractare în alte locuri.
Analizează articolul 22 când există decizii bazate exclusiv pe prelucrare automată care produc efecte juridice sau afectează în mod similar și semnificativ o persoană. Regulamentul prevede condiții și excepții, iar analiza trebuie făcută pentru procesul concret. Un buton de confirmare folosit mecanic merită evaluat în raport cu ce poate face persoana din buclă. Pentru o prelucrare susceptibilă să creeze risc ridicat pentru drepturile și libertățile persoanelor, verifică cerințele evaluării de impact din articolul 35. GDPR pe EUR-Lex
Documentează efectiv fluxul datelor. Un răspuns poate fi păstrat în aplicație, în jurnalele orchestrării și într-un sistem unde se face analiza calității. Un utilizator care cere corectarea informației nu vede toate copiile. Echipa ar trebui să știe unde sunt, ce se modifică și care informații trebuie păstrate în temeiul unei reguli aplicabile. Testează ștergerea și revocarea accesului pe un caz aprobat, inclusiv din indexuri și copii operaționale relevante.
Cum arată inventarul înainte de achiziție?
| Ce consemnezi | Întrebare utilă | Exemplu de dovadă |
|---|---|---|
| Scop și consecință | Ce poate decide sau modifica sistemul? | Diagramă de flux și caz reprezentativ |
| Intrări și ieșiri | Unde ajung datele și cine le vede? | Hartă de date și setări de retenție |
| Acces | Ce instrumente poate chema și în numele cui? | Matrice de permisiuni și revizie |
| Furnizori | Cine procesează sau are acces la date? | Documente contractuale și lista relevantă de subcontractanți |
| Validare | Cum observăm o ieșire incorectă? | Set de evaluare și criterii |
| Incidente | Cine oprește fluxul și cine decide notificarea? | Procedură și exercițiu documentat |
Completează inventarul pentru mai multe scenarii. O funcție de căutare cu surse poate porni intern și ulterior poate fi disponibilă clienților. A doua etapă schimbă publicul și poate modifica datele accesibile, cerințele de informare și volumele. Pune o dată de revizie și condiția ca extinderea de scop să fie aprobată explicit.
Adaugă un responsabil care poate explica fiecare intrare. Când furnizorul schimbă condițiile serviciului sau adaugă un subprocesator, cine citește notificarea? Când un departament cere un nou index, cine confirmă permisiunile? Un registru care există doar la achiziție se învechește în timp ce produsul evoluează.
Ce controale tehnice merită implementate?
Pune autorizarea în aplicația care controlează datele și acțiunile. Modelul poate sugera o căutare, dar serviciul determină ce documente are voie să returneze pentru identitatea respectivă. Filtrarea se face înainte să intre documentele restricționate în context. Verifică și previzualizările, anexele și accesul la răspunsuri generate anterior. Pentru operații cu efecte, cere o confirmare adecvată și verifică din nou permisiunile la execuție.
Tratează textul primit și ieșirea modelului ca intrări care pot fi incorecte. Documentele și conversațiile pot conține instrucțiuni nedorite. Folosește validare structurală, surse permise și integrații cu operații limitate. O ieșire ce conține o adresă, un tarif sau un identificator trebuie verificată de sistemul autoritativ. Dacă verificarea eșuează, utilizatorul vede o stare clară și poate apela traseul manual. Ghidul despre permisiuni și securitatea asistenților
Menține contexte separate între utilizatori și organizații. Într-un serviciu multi-client, un index comun cere o verificare consecventă a limitelor de acces. Monitorizează rezultatele ciudate, dar limitează informația sensibilă pe care o copiezi în loguri. Un identificator și starea acțiunii pot fi suficiente pentru corelare. Protejează istoricul, documentele și rezultatele în funcție de sensibilitatea lor.
Stabilește o evaluare înainte de activarea fiecărei integrări. Folosește date sintetice pentru situații în care drepturile diferă, rezultatele se contrazic ori serviciul nu răspunde. Verifică dacă sistemul se poate abține, dacă revizorul vede informația necesară și dacă datele încetează să fie disponibile după revocare. Profilul NIST pentru AI generativ
Cum pregătești răspunsul la un incident?
Definește scenarii și proprietari. Pentru divulgarea unei informații restricționate, de exemplu, persoana de gardă trebuie să poată opri accesul afectat, păstra urmele necesare și informa responsabilii desemnați. Dacă sistemul lansează o operație greșită, identifică ce se poate anula, cine poate face asta și cum primesc clienții o explicație. Procedura poate avea două trasee, limitarea tehnică imediată și evaluarea obligațiilor legale după situație.
Înregistrează ora, funcțiile afectate și ce versiune rula. Păstrează dovezi pe canale cu acces limitat și protejează persoanele ale căror date apar în incident. În cazul unei încălcări a securității datelor personale, analiza notificării se face conform articolelor 33 și 34 GDPR, în funcție de riscuri și circumstanțe. Pentru sisteme vizate de AI Act pot exista și obligații specifice. Nu amâna implicarea persoanelor responsabile până la închiderea depanării tehnice. GDPR pe EUR-Lex
Exersează un incident cu date fictive și verifică accesul la butoanele de oprire, istoricul și contactele valabile. Într-un exercițiu util, o persoană simulează raportarea clientului, una limitează funcția și alta reconstruiește cronologia. Notează câte minute a durat identificarea versiunii și ce informații lipseau. Aplică îmbunătățirile înainte ca incidentul real să ceară aceiași pași.
Ce documente ar trebui să poți arăta la o revizie?
Păstrează fișa de sistem, analiza de încadrare, harta de date, responsabilitățile, condițiile furnizorilor și dovezile de evaluare. Adaugă licențele și setările relevante când folosirea lor poate schimba rezultatul. Împreună, documentele ar trebui să explice diferența dintre configurația evaluată și cea activă. Dacă un parametru influențează accesul, notează cine l-a schimbat și după ce verificări.
Verifică documentele reconstituind un caz permis. Arată cine a trimis cererea, ce categorie de surse era accesibilă și cum a fost adoptată sau respinsă propunerea. Dacă instrumentele nu pot reconstrui cazul, identifică informația lipsă și decide dacă se poate colecta proporțional. Colectarea în masă a conversațiilor poate adăuga risc, așa că alege dovezile care permit depanarea fără a reține fiecare detaliu.
Cum gestionezi schimbările după lansare?
Consideră schimbarea modelului, a furnizorului sau a setului de documente drept o modificare ce poate produce efecte. Pentru un model nou, verifică din nou calitatea, comportamentul la incertitudine și costul. Pentru o sursă nouă, verifică cine o poate citi și ce informație trebuie exclusă. Pentru un furnizor nou, verifică fluxul datelor și condițiile înainte să trimiți același trafic. Leagă schimbările de fișa sistemului și de responsabilitățile stabilite la lansare.
Un asistent intern poate fi extins de la răspunsuri despre proceduri la propuneri de acțiuni. Această extindere adaugă efecte chiar dacă interfața arată la fel. Notează ce operații devin posibile, cum se confirmă și cine primește alertele. Când se schimbă scopul, revizuiește și încadrarea juridică. O evaluare făcută pentru citire nu răspunde automat întrebărilor despre scriere sau decizie.
Cere câte o dovadă pentru condițiile esențiale. Revocarea accesului se poate demonstra printr-un cont de test. Restaurarea după indisponibilitate se poate demonstra în mediul de test. Informarea persoanei se poate verifica pe traseul real, în limbile oferite. Dovada ar trebui să fie vizibilă și după încheierea pilotului, cu versiunea testată, responsabilul și data următoarei revizii.
Ce verifici înainte de publicarea unui chatbot pentru clienți?
Parcurge întâi informarea din perspectiva unui vizitator nou. El ar trebui să înțeleagă cu cine interacționează, ce întrebări acceptă serviciul și cum ajunge la un om când problema nu poate fi rezolvată. Verifică separat dacă mesajele folosite în automatizare ajung la alte servicii și cât timp sunt păstrate. Dacă utilizatorul se autentifică pentru a vedea o comandă, compară accesul din chat cu accesul din portal.
Verifică și situația în care nu există un răspuns confirmat. Sistemul trebuie să poată explica limita, păstra identificatorul și transfera problema când este necesar. Pentru actualizarea condițiilor comerciale, identifică persoana care publică sursa valabilă și cum sunt invalidate răspunsurile vechi. Aceste verificări de produs completează analiza juridică și oferă exemple concrete pentru documentația de lansare.
Întrebări frecvente
Un chatbot public intră automat la risc ridicat?
Încadrarea depinde de scop și utilizare. Un asistent pentru întrebări despre program și livrare este diferit de un sistem care recomandă decizii de angajare. Verifică și obligațiile aplicabile de informare, chiar dacă analiza concluzionează că sistemul nu este de risc ridicat.
Un model găzduit local înseamnă conformitate GDPR?
Găzduirea locală poate reduce unele transferuri și dependențe. Organizația trebuie în continuare să analizeze scopul, temeiul, accesul, retenția și drepturile persoanelor, când este cazul. Verifică și integrările auxiliare care pot trimite date către alte servicii.
Cine clasifică sistemul și cine îl testează?
Echipa tehnică și cea de produs descriu scopul și comportamentul, iar persoanele responsabile de conformitate și protecția datelor analizează obligațiile. Testarea reunește verificări tehnice și scenarii operaționale. În proiectele cu efecte importante, documentează cine poate opri lansarea când rezultatele sunt insuficiente.
Care este primul pas pentru un asistent deja activ?
Inventariază sursele și operațiile disponibile, apoi validează accesul folosind roluri reale de test. Verifică ce știe utilizatorul despre sistem și dacă există o cale manuală. Stabilește cine gestionează o alertă și cum se poate opri o integrare fără pierderea cererilor.
Ce pregătești înainte de o discuție tehnică și juridică?
Adu un caz obișnuit, unul cu impact potențial, lista integrărilor și termenii relevanți ai furnizorului. Pregătește și o schiță cu informația vizibilă pentru fiecare rol. Aceste materiale permit o discuție concretă despre încadrare și o planificare realistă a controalelor. Pentru partea de design și implementare poți porni de la soluțiile AI John.Cloud.